
قائمة تحقق للأمن السيبراني للمنشآت الصغيرة والمتوسطة: أساسيات عملية (PDPL وNCA)
إجابة سريعة
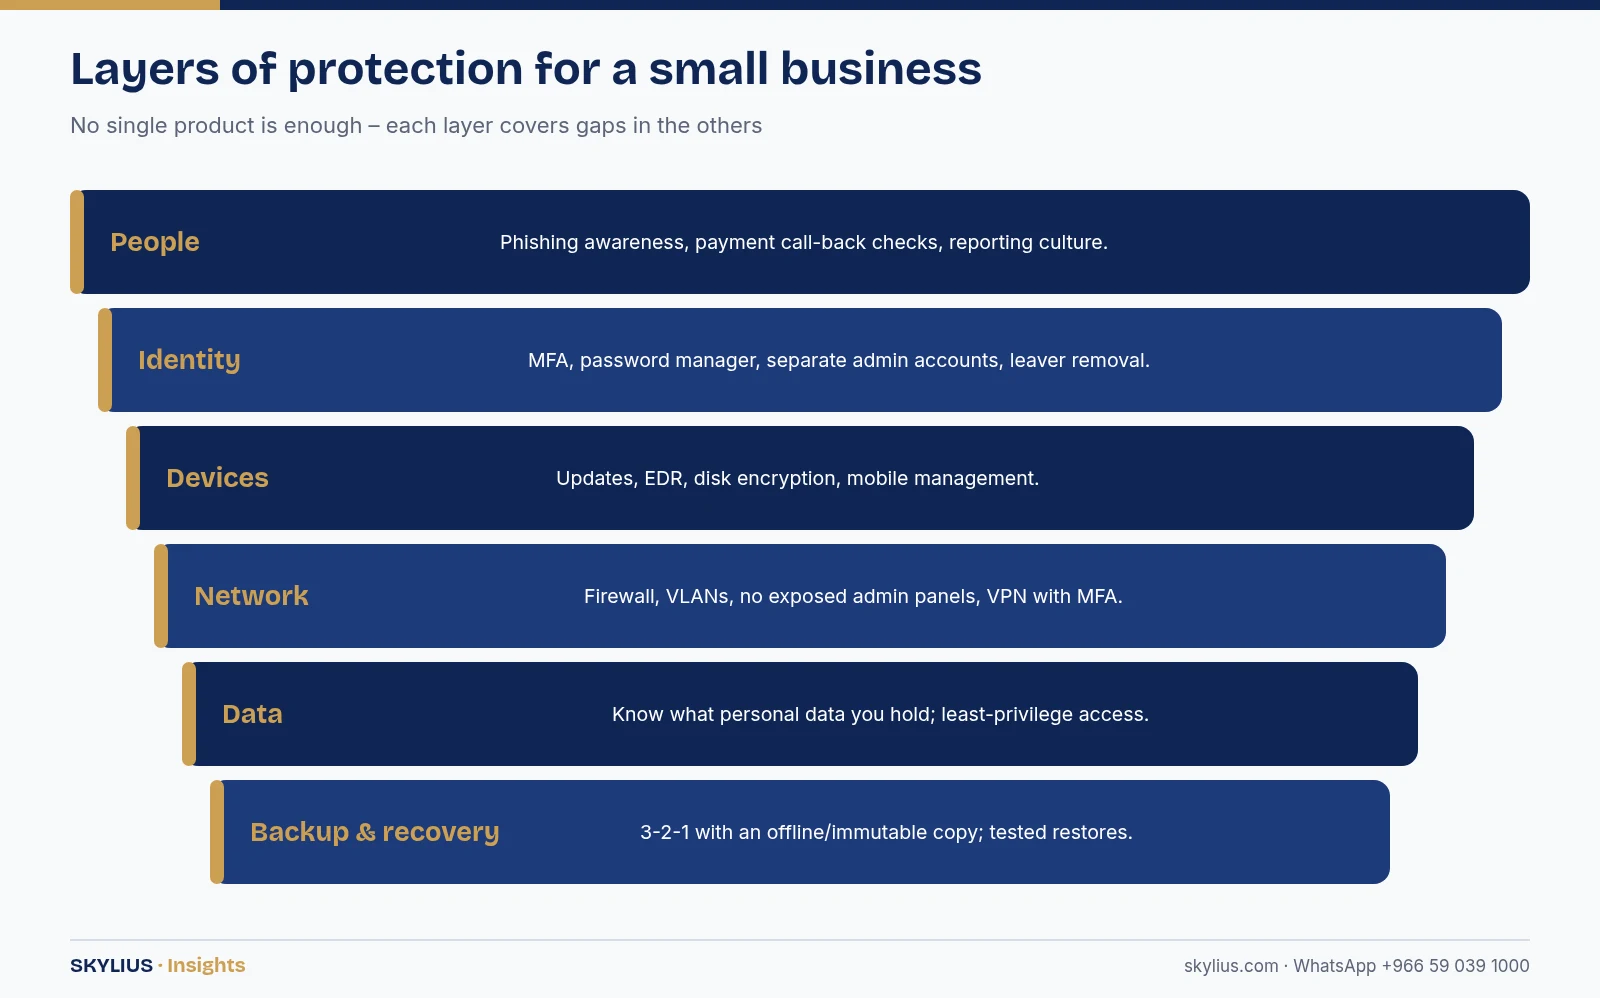
تبدأ معظم الحوادث السيبرانية في المنشآت الصغيرة بشيء بسيط: كلمة مرور مسروقة، أو رسالة تصيّد احتيالي، أو جهاز غير محدّث، أو نسخة احتياطية لم تعمل. أكثر الخطوات الأولى فاعلية هي: تفعيل المصادقة متعددة العوامل (MFA) للبريد الإلكتروني وحسابات المسؤولين، وتحديث الأنظمة والأجهزة باستمرار، واستخدام جدار ناري مخصص للأعمال وحماية للأجهزة الطرفية، ونسخ البيانات احتياطيًا وفق نهج 3-2-1 مع نسخة غير متصلة أو غير قابلة للتعديل، وفصل شبكات الضيوف والأجهزة، والتحكم في من يملك صلاحيات المسؤول، وتدريب الموظفين على تمييز رسائل التصيّد. وفي المملكة العربية السعودية، يسري نظام حماية البيانات الشخصية (PDPL) على الجهات التي تعالج بيانات شخصية، وتنشر الهيئة الوطنية للأمن السيبراني (NCA) ضوابط وإرشادات للأمن السيبراني. وتحقق من الالتزامات التي تنطبق على جهتك لدى الجهات الرسمية أو مستشار مؤهل.
لماذا تُستهدف المنشآت الصغيرة والمتوسطة
كثيرًا ما يستخدم المهاجمون أدوات آلية تبحث عن أي نقطة ضعف – فلا يحتاجون إلى اختيارك أنت تحديدًا. وغالبًا ما يكون لدى المنشآت الصغيرة:
- كلمات مرور مشتركة أو مكررة دون مصادقة متعددة العوامل.
- أجهزة وبرمجيات قديمة لم تعد تتلقى تحديثات.
- وصول عن بُعد أُعدّ على عجل ولم يُراجع قط.
- نسخ احتياطية على قرص متصل بالشبكة نفسها التي يتصل بها الخادم.
- لا أحد مسؤول رسميًا عن الأمن.
والخبر السار أن قائمة قصيرة من الأساسيات المطبقة جيدًا تُغلق كثيرًا من أسهل مسارات الهجوم.
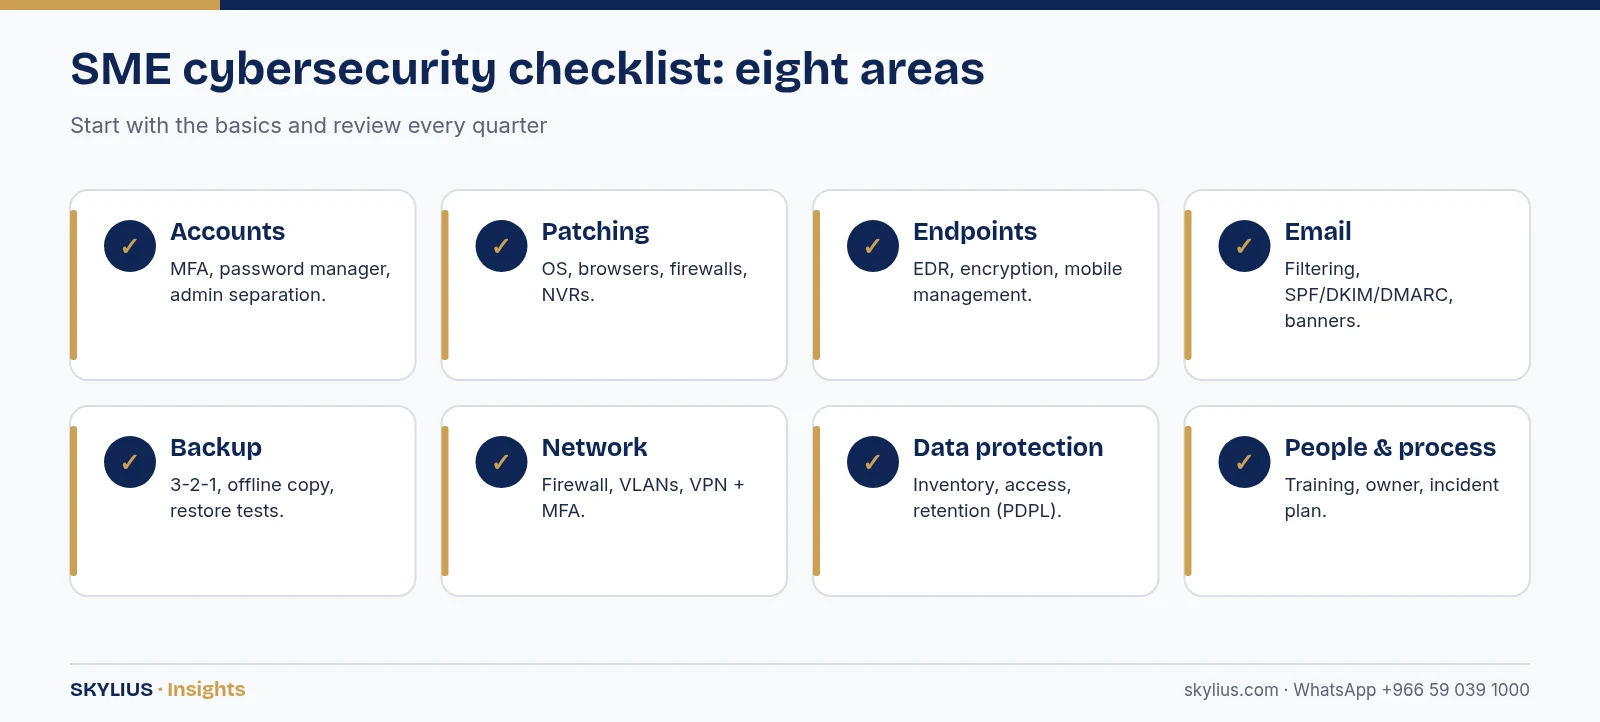
قائمة التحقق
1. الحسابات وكلمات المرور
- ☐ فعّل المصادقة متعددة العوامل (MFA) للبريد الإلكتروني، والتطبيقات السحابية، وVPN، والوصول عن بُعد، وجميع حسابات المسؤولين.
- ☐ استخدم مدير كلمات مرور، ولا تستخدم كلمات مرور مشتركة أو مكررة.
- ☐ افصل حسابات المسؤولين عن حسابات الاستخدام اليومي.
- ☐ احذف حسابات المغادرين في آخر يوم عمل لهم.
- ☐ راجع من يملك صلاحيات المسؤول مرة كل ربع سنة على الأقل.
2. التحديثات والتصحيحات الأمنية
- ☐ فعّل التحديثات التلقائية لأنظمة التشغيل والمتصفحات.
- ☐ حدّث الجدران النارية وأجهزة التوجيه وأجهزة NAS ومسجلات كاميرات المراقبة ووحدات التحكم في الدخول – فهذه كثيرًا ما تُنسى.
- ☐ استبدل الأجهزة والبرمجيات التي لم تعد تتلقى تحديثات أمنية.
3. حماية الأجهزة الطرفية
- ☐ ثبّت برنامج مكافحة فيروسات/EDR مخصصًا للأعمال على كل حاسوب وخادم، مع مراقبة مركزية.
- ☐ شفّر أقراص الحواسيب المحمولة.
- ☐ أدر الهواتف المحمولة التي تصل إلى بريد الشركة.
4. أمن البريد الإلكتروني
- ☐ فعّل تصفية الرسائل المزعجة والتصيّد في منصة البريد لديك.
- ☐ اضبط سجلات SPF وDKIM وDMARC لنطاقك للحد من انتحال الهوية.
- ☐ أضف شريط تحذير للرسائل الواردة من خارج المنشأة.
- ☐ اعتمد إجراء معاودة الاتصال للتحقق من طلبات الدفع أو تغيير البيانات المصرفية.
5. النسخ الاحتياطي والاستعادة
- ☐ اتبع قاعدة 3-2-1: ثلاث نسخ، على نوعين من الوسائط، مع نسخة واحدة خارج الموقع.
- ☐ احتفظ بنسخة واحدة على الأقل غير متصلة أو غير قابلة للتعديل.
- ☐ انسخ البيانات السحابية (البريد الإلكتروني والملفات) احتياطيًا إلى جانب الخوادم المحلية.
- ☐ اختبر الاستعادة بانتظام، ودوّن خطوات الاستعادة.
6. أمن الشبكة
- ☐ استخدم جدارًا ناريًا مخصصًا للأعمال ببرامج ثابتة محدّثة.
- ☐ لا تكشف سطح المكتب البعيد أو مسجلات NVR أو لوحات الإدارة مباشرةً على الإنترنت؛ واستخدم VPN مع المصادقة متعددة العوامل.
- ☐ افصل أجهزة الموظفين والضيوف وكاميرات المراقبة وإنترنت الأشياء في شبكات مختلفة (VLANs).
- ☐ غيّر كلمات المرور الافتراضية لكل جهاز شبكي وكاميرا وطابعة.
7. حماية البيانات
- ☐ اعرف البيانات الشخصية التي تحتفظ بها (العملاء، والموظفون، وتسجيلات المراقبة، والبيانات الحيوية)، وأين تُخزَّن، ومن يمكنه الوصول إليها.
- ☐ اقصر الوصول على من يحتاج إليه.
- ☐ حدّد مدة الاحتفاظ بالبيانات وطريقة حذفها.
- ☐ راجع إشعارات الخصوصية والموافقات حيثما يتطلب نظام PDPL ذلك.
8. الأشخاص والإجراءات
- ☐ درّب الموظفين على اكتشاف رسائل التصيّد والإبلاغ عنها بسرعة.
- ☐ عيّن شخصًا مسؤولًا عن الأمن السيبراني، ولو بدوام جزئي.
- ☐ اكتب خطة بسيطة للاستجابة للحوادث: بمن تتصل، وما الذي تفصله، وكيف تستعيد الأنظمة.
- ☐ احتفظ بجرد للأجهزة والبرمجيات والحسابات.
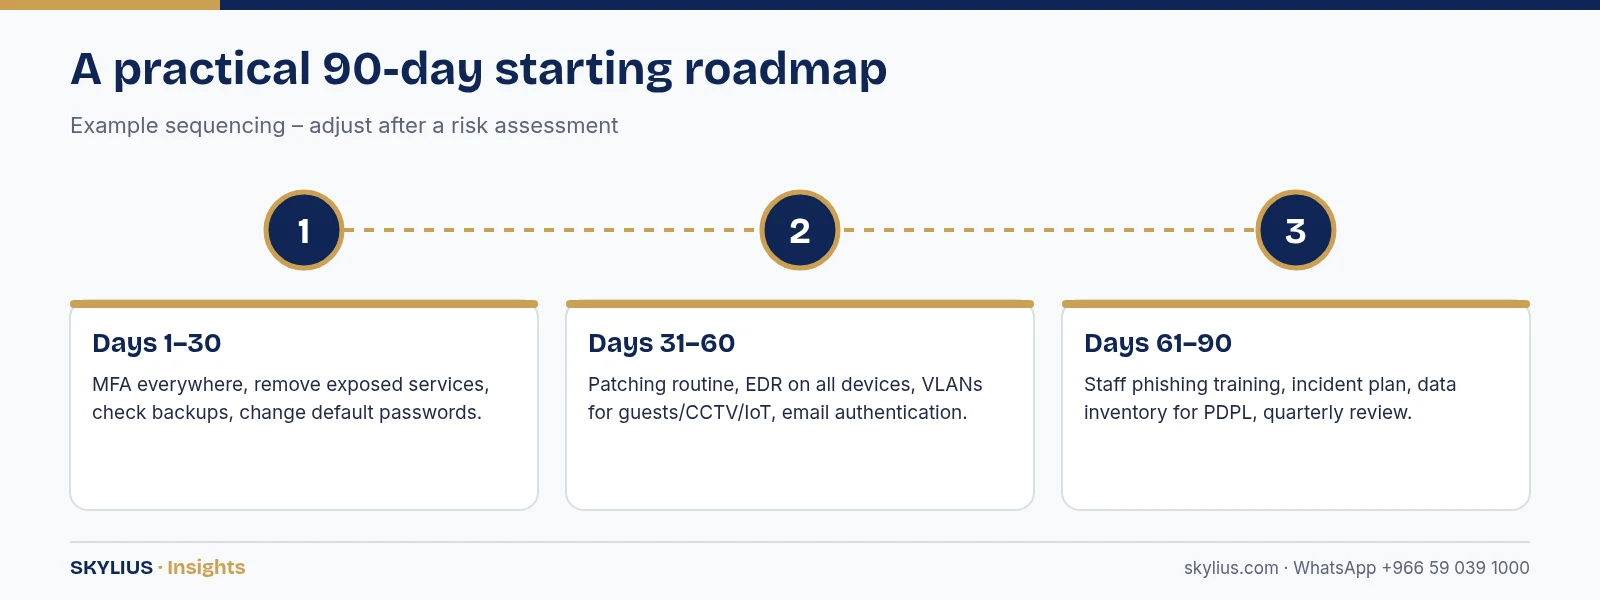
ترتيب الأولويات: من أين تبدأ
إذا لم تستطع هذا الشهر سوى تنفيذ أمور قليلة، فهذه توفر حماية قوية مقابل الجهد المبذول:
| الأولوية | الإجراء | سبب أهميته |
|---|---|---|
| 1 | المصادقة متعددة العوامل للبريد الإلكتروني وحسابات المسؤولين | توقف كثيرًا من الهجمات التي تستخدم كلمات مرور مسروقة |
| 2 | نسخة احتياطية مختبرة وغير متصلة/غير قابلة للتعديل | تتيح لك التعافي من برامج الفدية أو الحذف |
| 3 | التحديثات التلقائية والتصحيحات الأمنية | تغلق الثغرات المعروفة |
| 4 | إزالة خدمات الإدارة المكشوفة على الإنترنت | تزيل نقاط الدخول الشائعة |
| 5 | التوعية بالتصيّد والتحقق من المدفوعات | تقلل الاحتيال وسرقة بيانات الدخول |
| 6 | فصل الشبكات للضيوف وكاميرات المراقبة وإنترنت الأشياء | تحدّ من قدرة المهاجم على التنقل داخل الشبكة |
الأولويات إرشادات عامة؛ وسيكيّفها تقييم المخاطر وفق منشأتك.
الأنظمة السعودية: التوعية بنظام PDPL وضوابط NCA
نظام حماية البيانات الشخصية (PDPL)
ينظّم نظام PDPL طريقة جمع البيانات الشخصية واستخدامها وتخزينها ومشاركتها ونقلها، ويمنح الأفراد حقوقًا على بياناتهم. وتشرف عليه الهيئة السعودية للبيانات والذكاء الاصطناعي (SDAIA). وينبغي للمنشآت التي تحتفظ ببيانات العملاء أو الموظفين أو تسجيلات المراقبة أن تفهم التزاماتها، بما في ذلك أمن البيانات الشخصية والتعامل مع حوادث تسرب البيانات. راجع النظام الحالي ولوائحه التنفيذية وإرشاداته عبر القنوات الرسمية لسدايا، واطلب الاستشارة القانونية عند الحاجة.
ضوابط NCA
تنشر الهيئة الوطنية للأمن السيبراني أُطرًا مثل الضوابط الأساسية للأمن السيبراني (ECC) وضوابط أخرى خاصة بقطاعات وموضوعات معينة. وبعضها إلزامي لجهات معينة (مثل الجهات الحكومية ومشغلي البنية التحتية الوطنية الحساسة ومورديهم)، بينما يُعد بعضها الآخر مرجعًا للممارسات الجيدة. وحتى إن لم تكن إلزامية لمنشأتك، فهي إطار مفيد. تأكد من مدى انطباقها لدى الهيئة الوطنية للأمن السيبراني أو الجهة المنظمة لقطاعك. وقد يطلب كبار العملاء أيضًا من الموردين إثبات تدابير الأمن السيبراني، لذا يمكن أن تساعدك الأساسيات الواردة في هذه القائمة في المناقصات.
أخطاء شائعة
- شراء منتج أمني مع ترك المصادقة متعددة العوامل معطلة.
- نسخ احتياطية مخزنة على الشبكة نفسها، فتشفّرها برامج الفدية ذاتها.
- مسجلات كاميرات مراقبة يمكن الوصول إليها من الإنترنت بكلمات المرور الافتراضية.
- موظفون سابقون ما زالوا قادرين على الدخول إلى البريد الإلكتروني أو التطبيقات السحابية.
- لا أحد يعرف بمن يتصل عند حدوث خلل.
كيف تساعدك سكايلوس
تساعد شركة سكايلوس القابضة المنشآت الصغيرة والمتوسطة في الخبر والدمام وأنحاء المملكة على تطبيق هذه الأساسيات: التقييمات الأمنية، والمصادقة متعددة العوامل وتحصين Microsoft 365/Google Workspace، والجدران النارية وتقسيم الشبكات، وحماية الأجهزة الطرفية، وتصميم النسخ الاحتياطي واختبار الاستعادة، وجلسات توعية الموظفين، والمراقبة المستمرة بموجب عقد صيانة تقنية المعلومات.
احجز فحصًا لصحة الأمن السيبراني: زر صفحة خدمة الأمن السيبراني أو راسلنا عبر واتساب +966 59 039 1000.
الأسئلة الشائعة
ما أهم خطوة في الأمن السيبراني للمنشأة الصغيرة؟
يُعد تفعيل المصادقة متعددة العوامل للبريد الإلكتروني والتطبيقات السحابية وحسابات المسؤولين من أكثر الخطوات الأولى فاعلية، إلى جانب النسخ الاحتياطية المختبرة.
هل ينطبق نظام PDPL على منشأتي الصغيرة؟
ينطبق نظام PDPL على معالجة البيانات الشخصية في المملكة العربية السعودية، وهو ما تقوم به معظم المنشآت. راجع النظام واللوائح الرسمية الصادرة عن سدايا، واطلب الاستشارة القانونية بشأن التزاماتك المحددة.
هل ضوابط NCA إلزامية للشركات الخاصة؟
بعض ضوابط الهيئة الوطنية للأمن السيبراني إلزامية لجهات محددة، مثل الجهات الحكومية ومشغلي البنية التحتية الحساسة ومورديهم، وبعضها الآخر مراجع مفيدة. تأكد من مدى انطباقها لدى الهيئة أو الجهة المنظمة لقطاعك.
هل يكفي برنامج مكافحة الفيروسات لحماية منشأتي؟
لا. فمكافحة الفيروسات أو EDR طبقة واحدة فقط. وتحتاج أيضًا إلى المصادقة متعددة العوامل، والتحديثات الأمنية، والنسخ الاحتياطي، والجدار الناري، وفصل الشبكات، وتوعية الموظفين.
كم مرة ينبغي أن ننسخ بياناتنا احتياطيًا؟
يعتمد ذلك على حجم البيانات التي يمكنك تحمّل فقدانها. وتنسخ منشآت كثيرة بياناتها يوميًا أو أكثر، مع نسخة واحدة على الأقل غير متصلة أو غير قابلة للتعديل، وتختبر الاستعادة بانتظام.
هل يمكن أن تشكّل أنظمة المراقبة والتحكم في الدخول خطرًا سيبرانيًا؟
نعم. فالمسجلات والكاميرات ووحدات التحكم أجهزة شبكية. غيّر كلمات المرور الافتراضية، وحدّث البرامج الثابتة، وافصلها في شبكة خاصة بها، وتجنب كشفها على الإنترنت.
ماذا نفعل إذا اشتبهنا في هجوم سيبراني؟
اتبع خطة الاستجابة للحوادث: اعزل الأجهزة المتأثرة، وتواصل مع مزود تقنية المعلومات، واحفظ الأدلة، وأعد تعيين كلمات المرور المخترقة، واستعد البيانات من نسخ احتياطية سليمة. وأبلغ عن الحوادث وفق ما تقتضيه الأنظمة المعمول بها.
كم تبلغ تكلفة الأمن السيبراني للمنشأة الصغيرة أو المتوسطة؟
يعتمد ذلك على المستخدمين والأجهزة والأنظمة ومستوى المراقبة المطلوب. وكثير من الأساسيات، مثل المصادقة متعددة العوامل والإعدادات الآمنة، تحتاج إلى جهد أكثر من الإنفاق. ويساعد التقييم في ترتيب الأولويات.