الأمن السيبراني وحماية البيانات
نقرة واحدة على رسالة خاطئة لا ينبغي أن توقف أعمالك.
نحمي شركتك بطبقات: الجدار الناري، والأجهزة الطرفية، والبريد الإلكتروني، والنسخ الاحتياطي، والمراقبة. وكل طبقة مُعدّة وموثقة ومُراجعة، كي لا يتحول خطأ واحد إلى أزمة.
هل يبدو هذا مألوفًا؟
مخاوف أمنية تؤرق أصحاب المنشآت.
معظم الحوادث التي نعالجها بدأت بشيء صغير لم يكن أحد يراقبه.
رسائل التصيّد تمر
يتلقى الموظفون فواتير وصفحات دخول مزيفة مقنعة، ونقرة واحدة تكفي.
الخوف من برامج الفدية
لست متأكدًا من صمود النسخ الاحتياطية، ولا من المدة التي ستستغرقها الاستعادة.
تراخيص منتهية
انتهت اشتراكات الجدار الناري ومكافحة الفيروسات وتوقفت الحماية بصمت.
كلمات مرور مسؤول مشتركة
يستخدم الجميع حساب المسؤول نفسه، وقد يظل الموظفون السابقون قادرين على الدخول.
غياب الرؤية
لو سجّل أحدهم الدخول من الخارج في الثالثة فجرًا، فلن يعلم أحد.
أسئلة الامتثال
يسأل العملاء والمدققون عن نظام PDPL وضوابط NCA، وليست لديك إجابات واضحة.
تفاعلي · محاكي مسار الهجوم
شاهد هجومًا يواجه دفاعاتك.
اختر هجومًا شائعًا، وشغّل ضوابطك أو أوقفها، وشاهد المرحلة التي يُوقَف عندها، أو لا يُوقَف.
1 · اختر هجومًا
2 · ضوابطك الحالية
تفاعلي · فحص النسخ الاحتياطي والاستعادة
لو ضربتك برامج الفدية الليلة، فماذا ستخسر؟
نقطة الاستعادة (كمية البيانات التي تفقدها) ووقت الاستعادة (مدة التوقف) يحددان ما إذا كانت الحادثة يومًا سيئًا أو شهرًا ضائعًا.
صورة الاستعادة لديك
تقديري فقط. تفترض أوقات الاستعادة إنتاجية نموذجية لكل موقع. وتعتمد الأرقام الفعلية على برنامج النسخ الاحتياطي، وعرض النطاق، وعدد الأنظمة التي يجب أن تعود أولًا.
احصل على مراجعة للنسخ الاحتياطي والتعافي من الكوارثدليل المشتري
خيارات أمنية، دون مصطلحات معقدة.
ما يهم فعلًا عند مقارنة العروض الأمنية.
الجدار الناري مقابل UTM مقابل NGFW
جميعها تصفّي الحركة، والفرق في عمق فحصها وما تتضمنه.
يسمح أو يحجب حسب المنفذ والعنوان. ضروري، لكنه لا يرى التهديدات الحديثة.
يضيف مكافحة الفيروسات وتصفية الويب وVPN في جهاز واحد. مناسب للمنشآت الصغيرة والمتوسطة.
يعي التطبيقات، مع IPS وفحص SSL وقواعد قائمة على الهوية. وحدد حجمه مع تفعيل الخدمات الأمنية.
اطلب: الإنتاجية مع تفعيل الحماية من التهديدات، لا الرقم الدعائي.
مكافحة الفيروسات مقابل EDR مقابل MDR
تبحث مكافحة الفيروسات عن الملفات الضارة المعروفة، ويراقب EDR السلوك، ويضيف MDR أشخاصًا يستجيبون.
قائمة على التواقيع. رخيصة، لكنها تُفوّت الهجمات الجديدة والتي لا تعتمد على الملفات.
يكتشف السلوك المريب، ويعزل الأجهزة، ويتيح لك التراجع عن الأضرار.
فريق يعمل على مدار الساعة يراقب تنبيهات EDR ويتصرف بشأنها نيابةً عنك.
قاعدة عملية: إذا لم يراقب أحد التنبيهات ليلًا، فلا يكفي EDR وحده.
النسخ الاحتياطي مقابل التعافي من الكوارث مقابل التوافر العالي
تحل مشكلات مختلفة، ومعظم المنشآت تحتاج إلى مزيج منها.
نسخ من البيانات لاستعادتها بعد الحذف أو التلف أو برامج الفدية.
خطة وبيئة احتياطية لإعادة الأنظمة خلال وقت محدد.
أنظمة مكررة تواصل العمل رغم تعطل الأجهزة.
حدّد أولًا: كمية البيانات التي يمكنك تحمّل فقدانها (RPO) والمدة التي يمكنك تحمّل التوقف خلالها (RTO).
فحص الثغرات مقابل اختبار الاختراق
كلاهما يكتشف نقاط الضعف، بعمق وتكلفة مختلفين.
آلي ومنتظم، يكتشف التحديثات الناقصة والإعدادات الخاطئة على نطاق واسع.
يربط مختبرون مهرة نقاط الضعف معًا كما يفعل المهاجم الحقيقي.
افحص شهريًا أو ربع سنويًا، وأجرِ اختبار الاختراق سنويًا أو بعد التغييرات الكبرى.
نصيحة: لا يفيد التقرير إلا إذا تولى أحدهم الإصلاحات. فاطلب خطة معالجة.
خيارات المصادقة متعددة العوامل
ليست كل طرق المصادقة متعددة العوامل بالقوة نفسها.
أفضل من لا شيء، لكنها عرضة لتبديل شريحة SIM والتصيّد.
قوية وسهلة. فعّل مطابقة الأرقام لإيقاف «إرهاق المصادقة».
مقاومة للتصيّد، ومثالية للمسؤولين والمالية.
ابدأ بـ: البريد الإلكتروني، وVPN، والوصول عن بُعد، وكل حساب مسؤول.
أساسيات PDPL وNCA
تحتاج الجهات السعودية بشكل متزايد إلى إثبات حماية معقولة للبيانات.
اعرف البيانات الشخصية التي تحتفظ بها، واحمها، وكن مستعدًا للتعامل مع الاختراقات وطلبات البيانات.
تتبع الجهات الحكومية ومورّدوها الضوابط الأساسية للأمن السيبراني الصادرة عن NCA.
قائمة الأصول، والتحكم في الوصول، والمصادقة متعددة العوامل، والنسخ الاحتياطي، والتسجيل، وخطة للاستجابة للحوادث.
ملاحظة: هذه إرشادات عامة وليست استشارة قانونية. فتأكد من متطلبات قطاعك.
كيف نعمل
من التقييم إلى المراقبة، خارطة طريق واضحة.
عالج أكبر المخاطر أولًا، وقِس التقدم بلغة واضحة.
التقييم
مراجعة الجدار الناري والأجهزة الطرفية والبريد الإلكتروني والحسابات والنسخ الاحتياطي والانكشاف على الإنترنت.
ترتيب الأولويات
المكاسب السريعة أولًا (المصادقة متعددة العوامل، والتحديثات، والنسخ الاحتياطي)، ثم خارطة طريق مرحلية.
التنفيذ
إعداد الجدار الناري وEDR وأمن البريد الإلكتروني وDLP والنسخ الاحتياطي، بأقل قدر من الإزعاج.
الاختبار والتدريب
اختبارات الاستعادة، وفحص الثغرات، وجلسات قصيرة للتوعية بالتصيّد.
المراقبة
تنبيهات، وتقارير شهرية، وتحديثات أمنية، ومتابعة التراخيص بموجب اتفاقية مستوى الخدمة.
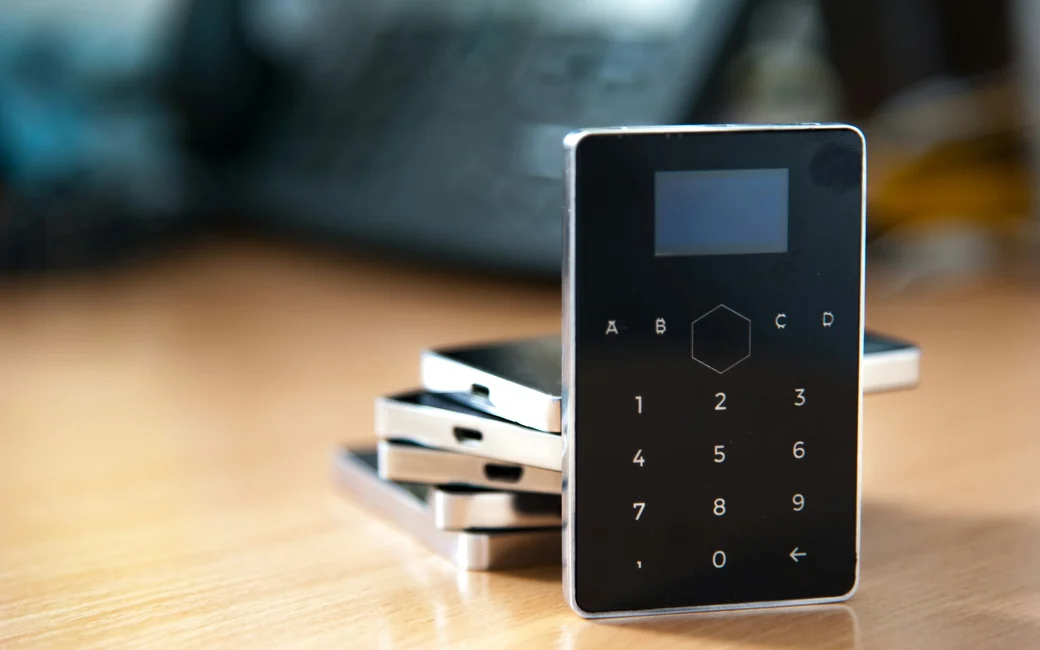
تقنيات نعمل بها
منصات أمنية مجرّبة، تُختار حسب المخاطر.
الأسئلة الشائعة
أسئلة يطرحها عملاؤنا.
لديك سؤال مختلف؟ سيرد عليك أحد المختصين عبر واتساب.
نعم. فمعظم الهجمات آلية وانتهازية، والشركات الأصغر غالبًا ما تكون أهدافًا أسهل. والخبر السار أن بعض الأساسيات (المصادقة متعددة العوامل، والتحديثات، وEDR، والنسخ الاحتياطية المختبرة) توقف معظمها.
عادةً لا يكفي وحده. فالهجمات الحديثة كثيرًا ما تتجنب مكافحة الفيروسات القائمة على التواقيع. ويوفر EDR مع وجود من يستجيب للتنبيهات حماية أفضل بكثير.
نعم. نراجع مهام النسخ الاحتياطي ومدة الاحتفاظ، ثم نجري اختبار استعادة لبيانات مختارة أو لجهاز افتراضي في بيئة معزولة.
نجري تقييمات عملية للفجوات مقابل الضوابط الشائعة وننفذ التدابير التقنية. أما التفسير القانوني فنعمل فيه جنبًا إلى جنب مع مستشارك القانوني.
اتصل بنا أو راسلنا عبر واتساب فورًا. نساعد في عزل الأجهزة المتأثرة، وتقييم النطاق، والاستعادة من نسخ احتياطية سليمة، وتحصين البيئة لمنع التكرار.
أنظمة EDR الحديثة خفيفة. ونضبط السياسات والاستثناءات كي لا تعيق الحماية العمل اليومي.
نعم. يمكن أن تكون المراقبة والتحديثات ومتابعة التراخيص وتقرير شهري جزءًا من عقد دعم بأوقات استجابة محددة.
ابدأ بالأساسيات التي توقف معظم الهجمات الشائعة: المصادقة متعددة العوامل، والتحديثات، والنسخ الاحتياطية المختبرة، وتصفية البريد الإلكتروني. ونقدم لك خطة مرتبة حسب الأولوية، ونضيف المزيد بقدر ما تسمح ميزانيتك.
المراجعة الأمنية
اعرف موقفك قبل أن يعرفه المهاجم.
مراجعة عملية للجدار الناري والأجهزة الطرفية والبريد الإلكتروني والحسابات والنسخ الاحتياطي، مع خطة مرتبة حسب الأولوية بلغة واضحة.
